Световни новини
Експерти предупреждават: Мобилно приложение може да остави колата ви без спирачки
Експерти предупреждават: Мобилно приложение може да остави колата ви без спирачки
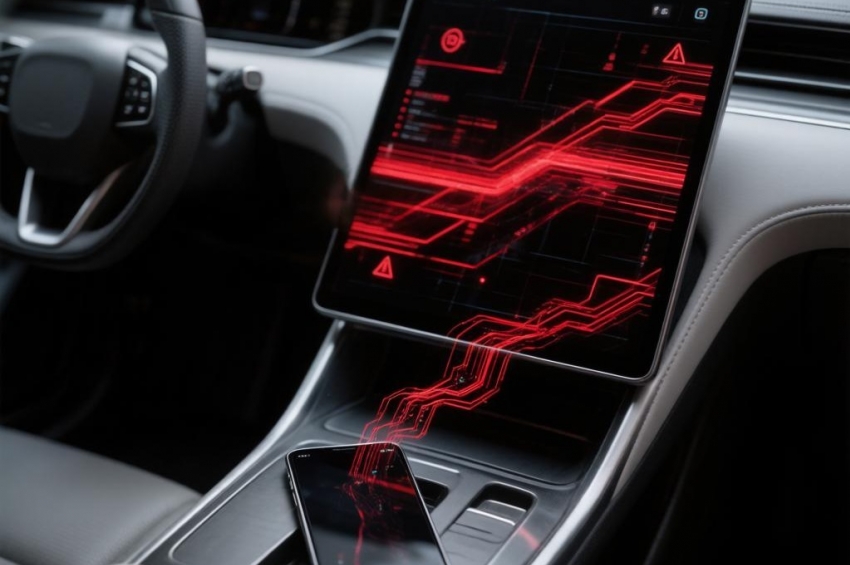 Снимка от отворени източници / © GigaChat
През 2015 г. изследователи по киберсигурност демонстрираха, че мултимедийната система на Jeep Cherokee може да се превърне в точка за достъп за хакери. Те дистанционно хакнаха бордовия компютър през навигационния екран, получавайки достъп до спирачките и трансмисията. Впоследствие Fiat Chrysler изтегли 1,4 милиона автомобила от пазара, за да инсталират корекция, според ScienceAlert .
Ново проучване на изследователи от Технологичния университет в Гьотеборг и Технологичния университет в Чалмърс (Швеция), публикувано в Software Quality Journal, показва, че основната заплаха сега се крие в смартфона на собственика. След анализ на 413 уязвимости в машинния софтуер, изследователите установиха, че 36,2% от тях са открити във външни приложения и облачни услуги.
„Удивително е как технологиите, които сме свикнали да виждаме в традиционните онлайн услуги, вече са станали част от пейзажа на автомобилната безопасност“, отбелязва софтуерният изследовател Сриджита Басу.
Говорим за мобилни и уеб приложения, които съхраняват данни за маршрути, стил на шофиране и собственика. Ако сигурността на тези услуги е слаба, неупълномощени лица могат да получат достъп до тази информация. Но основната опасност се крие във вътрешната архитектура на автомобила. Мултимедията и телематиката (софтуер, който събира данни за работата на компонентите) постоянно обменят информация с други системи. Ако няма стриктна изолация между развлекателната система и блока за управление на двигателя, хакването на телефонното приложение може да бъде първата стъпка към поемане на контрол над автомобила.
В паралелно проучване същите учени са сканирали 20 популярни проекта с отворен код, използвани в автомобилната индустрия. Търсенето е идентифицирало 827 уязвими софтуерни библиотеки – готови фрагменти от код, които разработчиците вмъкват в своите системи, за да избегнат необходимостта да ги пишат от нулата. Проблемът е, че един-единствен недостатък в такава споделена библиотека може едновременно да компрометира десетки различни автомобилни системи от различни марки.
Според анализ на експерти от Kaspersky Lab, през 2026 г. векторът на атаката ще се измести към веригите за доставки и услугите за споделяне на автомобили. Основните заплахи ще бъдат ransomware и дистанционното масово блокиране на автомобили с цел изнудване. Експертите също така прогнозират увеличение на атаките, базирани на подизпълнители, при които хакването на услуга на трета страна се превръща в точка за влизане в инфраструктурата на автомобилния производител.
За средностатистическия шофьор Басу предлага няколко прости съвета: поддържайте фърмуера актуален, използвайте силни пароли за акаунти в колата си и стриктно ограничавайте разрешенията за свързани приложения. Ученият обаче подчертава: „Основната отговорност за предотвратяване на уязвимости е на производителите.“ Разделянето на критичните системи за управление от развлекателните функции на софтуерно ниво е единственият надежден начин да се гарантира, че хакването на навигационна система няма да доведе до повреда на спирачките.
Ново проучване на изследователи от Технологичния университет в Гьотеборг и Технологичния университет в Чалмърс (Швеция), публикувано в Software Quality Journal, показва, че основната заплаха сега се крие в смартфона на собственика. След анализ на 413 уязвимости в машинния софтуер, изследователите установиха, че 36,2% от тях са открити във външни приложения и облачни услуги.
„Удивително е как технологиите, които сме свикнали да виждаме в традиционните онлайн услуги, вече са станали част от пейзажа на автомобилната безопасност“, отбелязва софтуерният изследовател Сриджита Басу.
Говорим за мобилни и уеб приложения, които съхраняват данни за маршрути, стил на шофиране и собственика. Ако сигурността на тези услуги е слаба, неупълномощени лица могат да получат достъп до тази информация. Но основната опасност се крие във вътрешната архитектура на автомобила. Мултимедията и телематиката (софтуер, който събира данни за работата на компонентите) постоянно обменят информация с други системи. Ако няма стриктна изолация между развлекателната система и блока за управление на двигателя, хакването на телефонното приложение може да бъде първата стъпка към поемане на контрол над автомобила.
В паралелно проучване същите учени са сканирали 20 популярни проекта с отворен код, използвани в автомобилната индустрия. Търсенето е идентифицирало 827 уязвими софтуерни библиотеки – готови фрагменти от код, които разработчиците вмъкват в своите системи, за да избегнат необходимостта да ги пишат от нулата. Проблемът е, че един-единствен недостатък в такава споделена библиотека може едновременно да компрометира десетки различни автомобилни системи от различни марки.
Според анализ на експерти от Kaspersky Lab, през 2026 г. векторът на атаката ще се измести към веригите за доставки и услугите за споделяне на автомобили. Основните заплахи ще бъдат ransomware и дистанционното масово блокиране на автомобили с цел изнудване. Експертите също така прогнозират увеличение на атаките, базирани на подизпълнители, при които хакването на услуга на трета страна се превръща в точка за влизане в инфраструктурата на автомобилния производител.
За средностатистическия шофьор Басу предлага няколко прости съвета: поддържайте фърмуера актуален, използвайте силни пароли за акаунти в колата си и стриктно ограничавайте разрешенията за свързани приложения. Ученият обаче подчертава: „Основната отговорност за предотвратяване на уязвимости е на производителите.“ Разделянето на критичните системи за управление от развлекателните функции на софтуерно ниво е единственият надежден начин да се гарантира, че хакването на навигационна система няма да доведе до повреда на спирачките.






Comments
comments powered by Disqus